
L’intelligenza artificiale non è una novità degli ultimi anni. Dal 2022, come conseguenza di grossi investimenti da parte di aziende leader come OpenAi, Perplexity e Anthropic, è entrata concretamente nella vita quotidiana di milioni di persone.
Strumenti come ChatGPT, Copilot e Gemini si sono diffusi rapidamente, diventando sempre più intuitivi e offrendo funzionalità in evoluzione continua e costante.
Tuttavia, insieme alle opportunità sono arrivati anche nuovi interrogativi.
Come vengono gestite le informazioni che condividiamo con questi strumenti? Quanto possiamo fidarci delle risposte che generano? E cosa succede quando l’IA viene utilizzata per supportare decisioni importanti?
Sono domande che riguardano tutti, ma diventano ancora più rilevanti quando queste tecnologie entrano nei processi aziendali, soprattutto in quelli legati alle decisioni, alle attività critiche e alla gestione dei rischi.
Per questo le istituzioni hanno iniziato a definire regole precise per stabilire come utilizzare l’intelligenza artificiale.
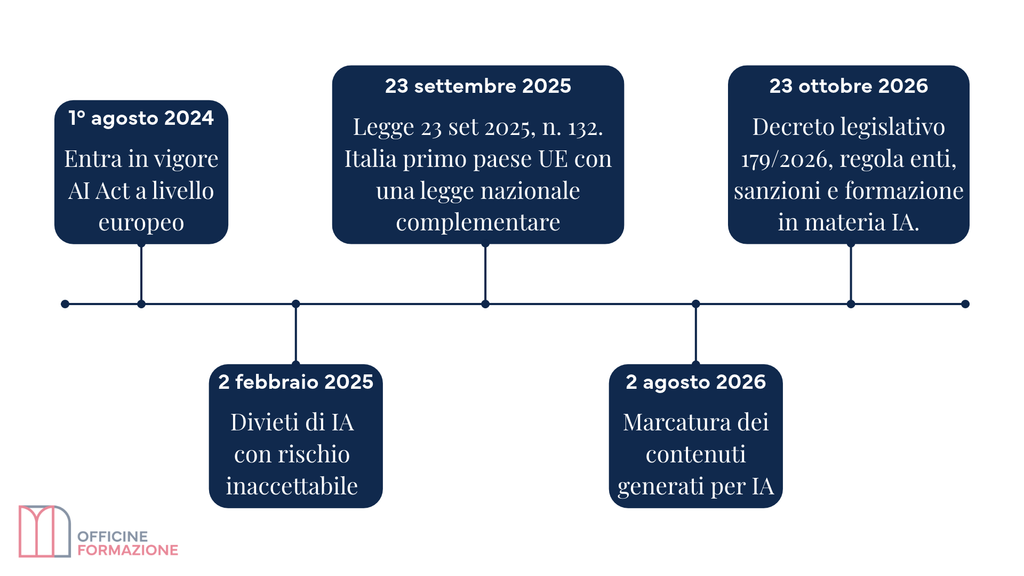
A livello europeo, il riferimento principale è l’AI Act, il Regolamento UE 2024/1689, entrato in vigore il 1° agosto 2024. È il primo quadro normativo organico dell’Unione Europea dedicato all’intelligenza artificiale.
L’AI Act si basa su un principio semplice: non tutti gli utilizzi dell’intelligenza artificiale presentano gli stessi rischi.
Per capire come vengono classificati, possiamo partire da una domanda essenziale: quanto può essere realmente dannosa per le persone?
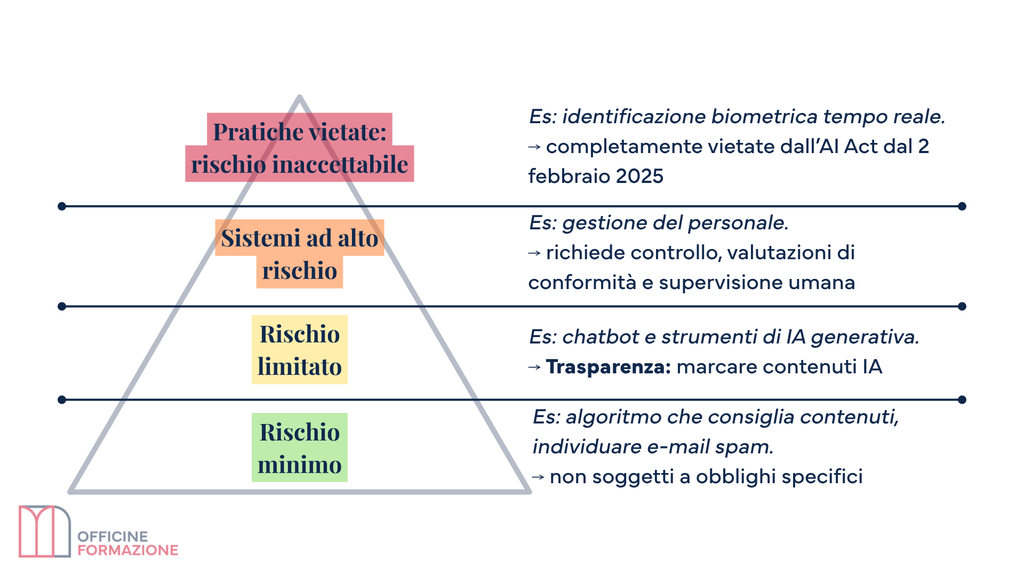
La risposta dipende dall’utilizzo, dal contesto e dalle possibili conseguenze, pertanto si dividono i rischi in 4 livelli che comportano obblighi diversi:
Pensiamo a quei servizi che suggeriscono playlist musicali, consigliano contenuti o individuano le mail che potrebbero essere spam. In genere, questi strumenti presentano rischi limitati e non sono soggetti a obblighi specifici.
Qui troviamo, per esempio, chatbot e strumenti di IA generativa utilizzati per creare testi, immagini, audio e video.
Il punto centrale è la trasparenza: quando previsto dalla normativa, le persone devono sapere se stanno interagendo con un sistema di IA o se un contenuto è stato generato artificialmente, per questo motivo dal 2 agosto 2026 è previsto che ogni contenuto generato con AI debba riportare un’apposita marcatura.
Pensiamo ai deepfake, contenuti molto realistici che rappresentano situazioni mai accadute: se utilizzati per ingannare o diffondere informazioni false, possono avere conseguenze concrete per persone e aziende. Solo nel 2026 si sono contati 5 casi rilevanti di diffusione di contenuti nati come meme ironici o manipolazioni iperrealistiche (deepfake) che sono stati scambiati per notizie reali, ingannando sia l’opinione pubblica che i media tradizionali.
In Italia, la diffusione di deepfake ingannevoli senza consenso che recano danno a terzi è ora punibile come reato penale da 1 a 5 anni di reclusione.
Le cose si fanno più delicate quando l’IA può influenzare decisioni importanti per la vita delle persone. È il caso di alcune applicazioni nella sanità, nelle infrastrutture critiche, nella giustizia o nella gestione del personale. A seconda del sistema e della sua applicazione, possono quindi essere richiesti controlli per valutare la gestione dei rischi derivanti dall’uso di IA: documentazione tecnica, una tracciabilità del sistema chiaro, set di dati pertinente per la costruzione di un sistema ad alta qualità e, non meno importante, supervisione umana.
Alcuni utilizzi dell’IA sono vietati perché possono compromettere i diritti fondamentali delle persone. Tra gli esempi rientrano determinate forme di manipolazione comportamentale, alcune pratiche di social scoring e specifici utilizzi dell’identificazione biometrica in tempo reale negli spazi pubblici, nei limiti e alle condizioni stabiliti dalla normativa.
I divieti previsti dall’AI Act si applicano dal 2 febbraio 2025.
Il quadro europeo rappresenta il punto di partenza, ma è importante capire anche come vengono organizzati i controlli e le responsabilità a livello nazionale.
La prima in Italia è stata la Legge 23 settembre 2025, n. 132, Dedicata all’intelligenza artificiale, definisce principi e disposizioni per la ricerca, lo sviluppo e l’utilizzo di questi sistemi in Italia in coerenza con il Regolamento europeo (AI Act).
Accanto alla Legge 132, è intervenuto il Decreto Legislativo 7 ottobre 2026, n. 179, pubblicato nella Gazzetta Ufficiale dell’8 ottobre 2026 ed entrato in vigore il 23 ottobre 2026.
Il decreto adegua la normativa nazionale alle disposizioni dell’AI Act e definisce aspetti legati ai poteri delle autorità nazionali, alla vigilanza del mercato e al sistema sanzionatorio. Interviene inoltre sull’utilizzo dell’intelligenza artificiale nei percorsi formativi, nelle professioni, nel lavoro e nella pubblica amministrazione.
I due provvedimenti vanno letti insieme: la Legge n. 132/2025 definisce principi e deleghe, mentre il D.Lgs. n. 179/2026 interviene per rendere operativo l’adeguamento nazionale al quadro europeo.
La Legge individua nell’AgID – Agenzia per l’Italia Digitale e nell’ACN – Agenzia per la Cybersicurezza Nazionale le autorità nazionali per l’intelligenza artificiale, con compiti distinti.
Perché è importante conoscere questa ripartizione? Perché aiuta aziende e professionisti a capire quali autorità possono essere coinvolte in base al contesto e alla tipologia di problema.
Importante! La legge italiana non sostituisce l’AI Act: si inserisce nel quadro europeo e disciplina aspetti nazionali, settoriali e organizzativi.
L’intelligenza artificiale sta entrando sempre più spesso nelle scuole, nelle università, nei percorsi professionali e nella formazione degli adulti.
La Legge n. 132/2025 e Il D.Lgs. n. 179/2026 richiama anche l’importanza dei percorsi di alfabetizzazione e formazione sull’intelligenza artificiale, promuovendo un utilizzo consapevole, responsabile ed etico dell’IA. Saper utilizzare l’IA, infatti, non significa accettare automaticamente ogni risposta. Significa sapere quando verificare le informazioni, quali dati non condividere, riconoscere le implicazioni giuridiche e quando è necessario l’intervento umano. Lo stesso vale per chi lavora in azienda. Formare le persone aiuta a ridurre gli errori, prevenire utilizzi impropri e affrontare i cambiamenti tecnologici con maggiore sicurezza.
La normativa affronta anche alcuni ambiti professionali specifici. Ecco i principali aspetti da conoscere:
Decisioni supportate dall’IA. L’articolo 41 del D.Lg. 179/2026 disciplina alcuni aspetti dei processi decisionali assistiti da sistemi di intelligenza artificiale.
Salute e sicurezza sul lavoro. L’articolo 42 del D.Lg.179/2026 e l’articolo 11 della legge 132/2025 richiama l’attenzione sull’utilizzo dell’IA quando influenza l’organizzazione del lavoro, i ritmi produttivi o decisioni importanti per la sicurezza. Il suo utilizzo deve essere sicuro, affidabile e trasparente, senza compromettere la dignità e la riservatezza delle persone.
Servizi per il lavoro. La legge Riguarda l’impiego dell’IA per l’orientamento professionale, l’incontro tra domanda e offerta, l’individuazione delle competenze e l’inserimento lavorativo. Trasparenza, supervisione umana e tutela dei diritti restano elementi importanti.
Professionisti e ordini professionali. L’articolo 13 della legge 132/2025 prevede che l’IA sia utilizzata nelle professioni intellettuali come supporto alle attività professionali, mantenendo la prevalenza del lavoro intellettuale. Le informazioni sull’utilizzo di questi strumenti devono essere comunicate ai clienti con un linguaggio chiaro e comprensibile.
Settore finanziario. Sono previste iniziative per informare il pubblico sulle opportunità e sui rischi legati all’utilizzo dell’IA nei servizi finanziari.
Pubblica amministrazione. L’IA può contribuire a migliorare l’efficienza dei servizi, ma le decisioni restano di responsabilità della persona competente.
Conoscere la normativa è importante, ma la vera sfida è trasformare queste indicazioni in azioni quotidiane. Da dove partire?
Le persone devono conoscere le potenzialità dell’IA, ma anche i rischi legati al suo utilizzo. È importante sapere quali informazioni condividere, come verificare le risposte generate e quando serve un controllo umano.
Quali strumenti possono essere utilizzati in azienda? Quali dati possono essere inseriti? Quali attività richiedono autorizzazioni o verifiche aggiuntive?
Definire regole condivise aiuta a prevenire utilizzi impropri e a rendere più consapevole il lavoro di tutti.
La cybersecurity è uno dei temi più rilevanti, ma non è l’unico. Ogni azienda deve individuare i propri punti critici in base al settore, ai processi interni e al modo in cui utilizza l’IA.
Quali decisioni sono fondamentali per il business? Quali informazioni rappresentano il know-how aziendale? Quali contenuti sono protetti da diritti di proprietà intellettuale o da obblighi di riservatezza, anche quando non riguardano dati personali?
La valutazione dovrebbe considerare l’intera catena del valore, dai fornitori ai clienti, analizzando le possibili conseguenze sulla sicurezza, sulla qualità, sulla reputazione e sugli aspetti legali.
Esistono framework e strumenti che aiutano le organizzazioni a gestire l’intelligenza artificiale in modo responsabile. Tra questi troviamo:
Questi riferimenti possono aiutare le aziende a costruire un approccio strutturato, proporzionato alle proprie attività e ai rischi effettivi.
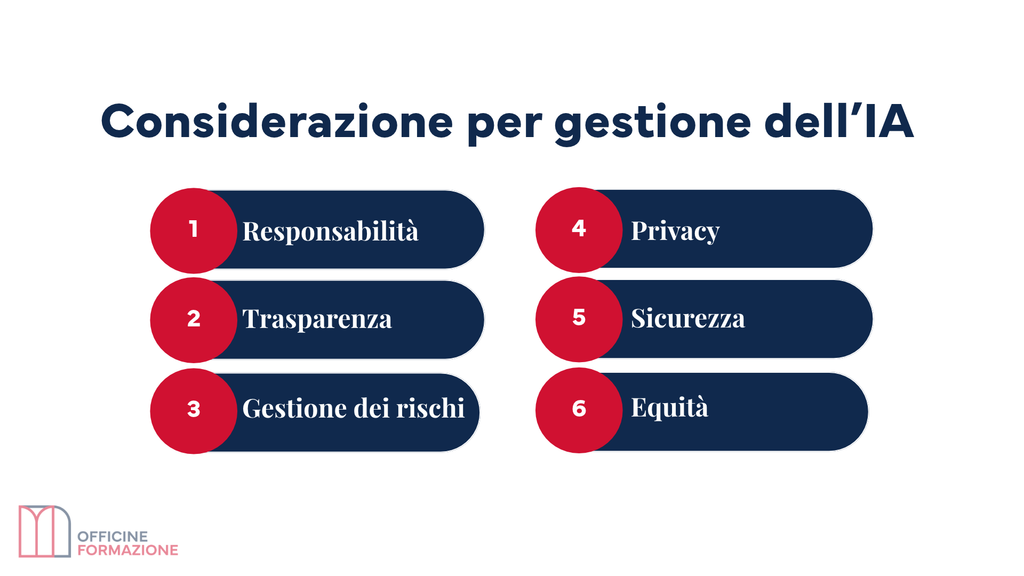
Un buon modello di gestione dell’IA dovrebbe considerare almeno sei aspetti:
L’intelligenza artificiale offre nuove opportunità per migliorare i processi, supportare le decisioni e sviluppare competenze. Per sfruttarle, però, servono persone preparate.
Per le aziende, il primo passo è spesso la formazione: aiutare dipendenti e manager a utilizzare questi strumenti con consapevolezza, riconoscerne i limiti e trasformare le opportunità in risultati concreti.
Officine Formazione può aiutare tu e il tuo team a sviluppare le competenze necessarie e a progettare percorsi formativi in linea con le esigenze della tua organizzazione.
Contattaci compilando il form sul sito ufficiale per capire da dove partire e costruire insieme il percorso più adatto alla tua azienda!
Officine Formazione
Agire, non solo sapere.
